
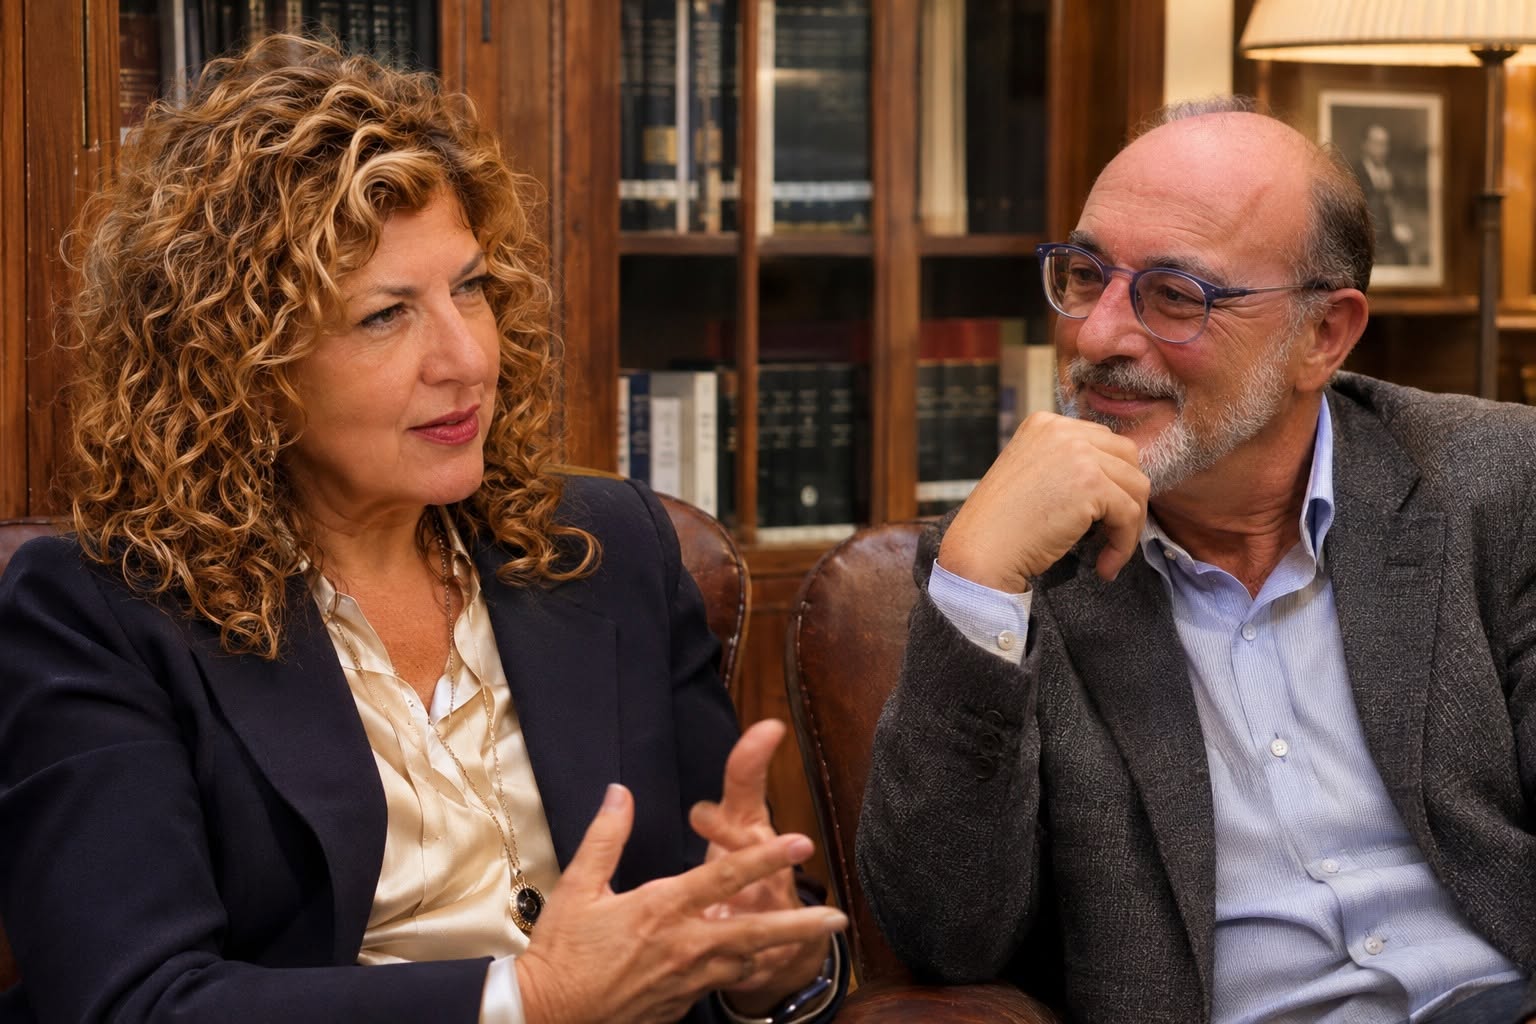
“Una guerra capace di mettere in ginocchio l’economia di un Paese senza bombardare città, occupare territori o mobilitare eserciti”. È il rischio legato alla crescente diffusione degli attacchi informatici contro le infrastrutture strategiche, al centro di un intervento di Letterio Grasso, esponente di Azione, e Vicky Amendolia, di Socialdemocrazia SD, che richiamano l’attenzione sulle nuove minacce alla sicurezza economica, tecnologica e istituzionale dell’Europa, dell’Italia e della Sicilia. Il punto di partenza della loro riflessione è rappresentato “dai recenti attacchi informatici ai sistemi di refrigerazione di supermercati europei, compresi alcuni esercizi in Italia, che hanno provocato danni alle merci. Episodi analoghi hanno interessato in Francia anche impianti destinati alla conservazione del sangue per le trasfusioni, senza tuttavia determinare la perdita delle scorte”. Per Grasso e Amendolia, questi episodi “dimostrano quanto le tecnologie digitali siano ormai integrate nel funzionamento dei servizi essenziali e quanto un’aggressione informatica possa produrre conseguenze che vanno ben oltre il semplice malfunzionamento di un sistema”. “Può bastare un frigorifero per dichiarare guerra a un Paese?”, si chiedono i due esponenti politici, invitando a riflettere su cosa potrebbe accadere se attacchi analoghi colpissero centrali elettriche, acquedotti, aeroporti, infrastrutture finanziarie o apparati militari.
Dai supermercati alle Borse: come gli attacchi informatici possono mettere in crisi un’economia
Secondo l’analisi di Letterio Grasso e Vicky Amendolia, “le grandi crisi economiche del passato dimostrano quanto rapidamente un problema finanziario possa estendersi a interi sistemi produttivi. I crolli del 1929 e del 2008 hanno avuto conseguenze profonde su imprese, risparmi, occupazione e stabilità sociale, evidenziando la capacità delle crisi di propagarsi oltre i confini nazionali. Oggi, tuttavia, a questa vulnerabilità se ne aggiunge un’altra: la possibilità che una crisi venga deliberatamente provocata o amplificata attraverso strumenti digitali. I due autori precisano che non si tratta di attribuire agli attacchi informatici le crisi storiche, ma di comprendere come le moderne tecnologie possano sfruttare meccanismi di contagio economico già conosciuti. I mercati finanziari dipendono da reti digitali sulle quali transitano continuamente operazioni di enorme valore. Banche interconnesse, pagamenti elettronici, negoziazioni automatizzate e piattaforme di compensazione hanno aumentato l’efficienza del sistema, ma hanno anche creato nuove forme di dipendenza tecnologica. Un attacco coordinato contro questi sistemi potrebbe interrompere le transazioni, compromettere l’affidabilità delle informazioni e generare ripercussioni sull’economia reale. Gli autori richiamano le analisi del Fondo monetario internazionale sui rischi sistemici connessi alle aggressioni informatiche, soffermandosi anche sulle conseguenze che un eventuale attacco a infrastrutture collegate a grandi mercati come il NASDAQ potrebbe produrre. La questione centrale, secondo Grasso e Amendolia, riguarda soprattutto la fiducia degli operatori finanziari. Un’intrusione informatica accompagnata dalla diffusione deliberata di notizie false potrebbe innescare comportamenti difensivi, amplificando gli effetti iniziali dell’attacco e compromettendo la regolarità degli scambi”.
Il rischio sistemico e l’allarme sulle infrastrutture digitali condivise
Un altro elemento di criticità è rappresentato dalla crescente dipendenza delle banche e degli intermediari finanziari da fornitori tecnologici esterni, spesso utilizzati contemporaneamente da numerosi operatori. Nella loro analisi, i due esponenti richiamano “le considerazioni di Giuseppe Siani, capo del Dipartimento Vigilanza bancaria e finanziaria della Banca d’Italia, sulla necessità di prestare attenzione alle vulnerabilità derivanti da questa concentrazione tecnologica. Il rischio è che un attacco contro un singolo fornitore o uno snodo digitale condiviso possa compromettere contemporaneamente il funzionamento di più intermediari, producendo conseguenze sull’intero sistema finanziario. Ne deriva, secondo gli autori, una contraddizione della società contemporanea: la crescente potenza delle tecnologie si accompagna a una maggiore esposizione ai rischi derivanti dalla loro interconnessione. Energia, telecomunicazioni, trasporti, sanità, pubblica amministrazione e finanza costituiscono ormai una rete di servizi strettamente dipendenti gli uni dagli altri, nella quale un malfunzionamento può generare conseguenze a catena”.
Cyberattacchi in Italia, 2.171 eventi nel primo semestre 2026: i dati dell’Agenzia nazionale
Grasso e Amendolia richiamano anche “i dati dell’Agenzia per la Cybersicurezza Nazionale, secondo cui nei primi sei mesi del 2026 sono stati gestiti in Italia 2.171 eventi cyber, con un incremento del 47% rispetto allo stesso periodo del 2025.Un aumento che, come ricordano gli autori, è collegato anche alla maggiore capacità di rilevazione dell’Agenzia, ma che evidenzia comunque la rilevanza delle minacce informatiche nel panorama della sicurezza nazionale. Nel loro intervento viene affrontato anche il tema della guerra ibrida, che combina strumenti convenzionali e non convenzionali, tra cui sabotaggi digitali, disinformazione, manipolazione delle comunicazioni e pressioni economiche. Le rivendicazioni di alcuni recenti attacchi europei da parte di gruppi filorussi, la cui effettiva responsabilità resta da accertare, vengono indicate come un ulteriore motivo di attenzione verso possibili aggressioni sistematiche e coordinate. Gli autori sottolineano tuttavia che non ogni attacco informatico può essere considerato un atto di guerra. Dietro operazioni apparentemente simili possono esserci organizzazioni criminali, gruppi di attivisti, soggetti interessati a vantaggi economici oppure apparati riconducibili agli Stati. La difficoltà di identificare tempestivamente gli autori rappresenta uno degli aspetti più delicati di queste minacce”.
Europa e Italia sono preparate? Le criticità della difesa digitale
La riflessione si sposta quindi sulla capacità dell’Unione Europea e dell’Italia di prevenire e affrontare attacchi informatici contro infrastrutture essenziali. Grasso e Amendolia riconoscono “i progressi compiuti attraverso strumenti normativi e organizzativi come la direttiva NIS2, il Cyber Resilience Act, il regolamento DORA per il settore finanziario e il Cyber Solidarity Act, oltre all’attività dell’Agenzia per la Cybersicurezza Nazionale e alle iniziative avviate dalla Regione Siciliana. Secondo i due esponenti, però, l’esistenza di norme e organismi specializzati non è sufficiente a garantire una protezione effettiva. Occorre verificare la capacità operativa delle strutture, il coordinamento tra le autorità e l’efficacia delle procedure previste per affrontare attacchi simultanei. Una delle principali difficoltà individuate riguarda la presenza di sistemi nazionali di sicurezza con risorse e capacità differenti, nonostante la forte integrazione economica e tecnologica europea. Un incidente informatico di grandi dimensioni, osservano gli autori, potrebbe propagarsi attraverso reti e servizi condivisi, coinvolgendo anche Paesi che non costituiscono il bersaglio originario dell’aggressione”
La proposta: “una strategia europea di difesa civile digitale”
Per affrontare queste vulnerabilità, Letterio Grasso e Vicky Amendolia propongono “una strategia europea di difesa civile digitale, integrata nei sistemi nazionali di protezione civile. L’obiettivo è collegare la prevenzione degli attacchi informatici alla gestione delle emergenze e alla tutela della popolazione, evitando che le conseguenze di un’aggressione digitale si trasformino in una crisi dei servizi essenziali. La proposta prevede una mappatura delle infrastrutture critiche e delle loro interdipendenze, esercitazioni su scenari di attacchi coordinati, verifiche periodiche della resilienza dei sistemi e una chiara individuazione delle responsabilità istituzionali. Gli autori chiedono inoltre finanziamenti adeguati e una rendicontazione pubblica dei risultati, compatibilmente con le esigenze di riservatezza legate alla sicurezza nazionale. Accanto alla prevenzione, viene indicata come prioritaria la resilienza digitale, intesa come capacità di garantire la continuità delle funzioni fondamentali anche quando un attacco riesce a superare i sistemi di protezione. In questa prospettiva assumono particolare importanza le reti alternative, i sistemi indipendenti di emergenza, i piani di continuità operativa e le procedure per il rapido ripristino dei servizi. La sicurezza informatica, secondo Grasso e Amendolia, non può quindi restare un tema riservato esclusivamente agli specialisti, ma deve diventare parte integrante della difesa nazionale ed europea, coinvolgendo istituzioni, amministrazioni territoriali e operatori privati”.
Il caso Sicilia: porti, aeroporti, ospedali e reti idriche tra le infrastrutture da proteggere
Un’attenzione particolare viene riservata alla Sicilia, dove la sicurezza digitale si intreccia con la vulnerabilità di infrastrutture fondamentali per l’economia e per la vita quotidiana dei cittadini. Gli autori individuano “nei porti, negli aeroporti, nelle reti energetiche e idriche, negli ospedali e nelle filiere agroalimentari alcuni dei settori strategici che richiedono controlli, investimenti e piani di emergenza adeguati. Per un territorio che presenta già criticità strutturali nei collegamenti e nell’approvvigionamento idrico ed energetico, un grave attacco informatico potrebbe aggravare problemi esistenti, compromettendo l’operatività dei servizi pubblici e delle attività produttive”. Grasso e Amendolia chiedono quindi “di verificare concretamente il livello di protezione delle infrastrutture siciliane, l’efficienza dei sistemi regionali di risposta e la disponibilità di procedure efficaci per affrontare eventuali interruzioni. La priorità, nella loro visione, deve essere rappresentata da programmi verificabili e investimenti mirati, superando una gestione della sicurezza limitata alle sole dichiarazioni di principio”.
Sovranità digitale europea, la necessità di ridurre le dipendenze tecnologiche
L’ultimo tema affrontato nell’intervento riguarda la sovranità digitale dell’Europa, considerata una componente essenziale dell’autonomia strategica del continente. Secondo i due esponenti, “l’Unione Europea deve essere in grado di governare le proprie dipendenze tecnologiche, diversificare i fornitori e sviluppare competenze e infrastrutture capaci di garantire la continuità dei servizi fondamentali. L’obiettivo non è un’autosufficienza tecnologica assoluta, ma la riduzione del rischio che la dipendenza da sistemi e operatori esterni possa trasformarsi in uno strumento di pressione economica o politica. La capacità di proteggere e ripristinare autonomamente le funzioni essenziali viene quindi indicata come una condizione indispensabile per la sicurezza e la stabilità delle economie europee”.
L’appello alla politica: “le guerre del futuro sono già cominciate”
La riflessione di Letterio Grasso e Vicky Amendolia si conclude con “un richiamo alla responsabilità della politica, chiamata a comprendere l’evoluzione delle minacce alla sicurezza prima che una grave crisi ne renda evidenti le conseguenze”. Secondo gli autori, “proteggere le infrastrutture digitali significa ormai difendere non soltanto l’economia, ma anche la stabilità delle istituzioni, la qualità dei servizi pubblici e la vita quotidiana dei cittadini”. “Il progresso di una civiltà non si misura soltanto dalla potenza delle tecnologie che riesce a creare, ma anche dalla capacità di impedire che quelle stesse tecnologie diventino le armi con cui distruggerla. E una politica incapace di comprenderlo rischia di prepararsi a combattere le guerre del passato, mentre quelle del futuro sono già cominciate”, evidenziano.
 Vuoi ricevere le notifiche sulle nostre notizie più importanti?
