
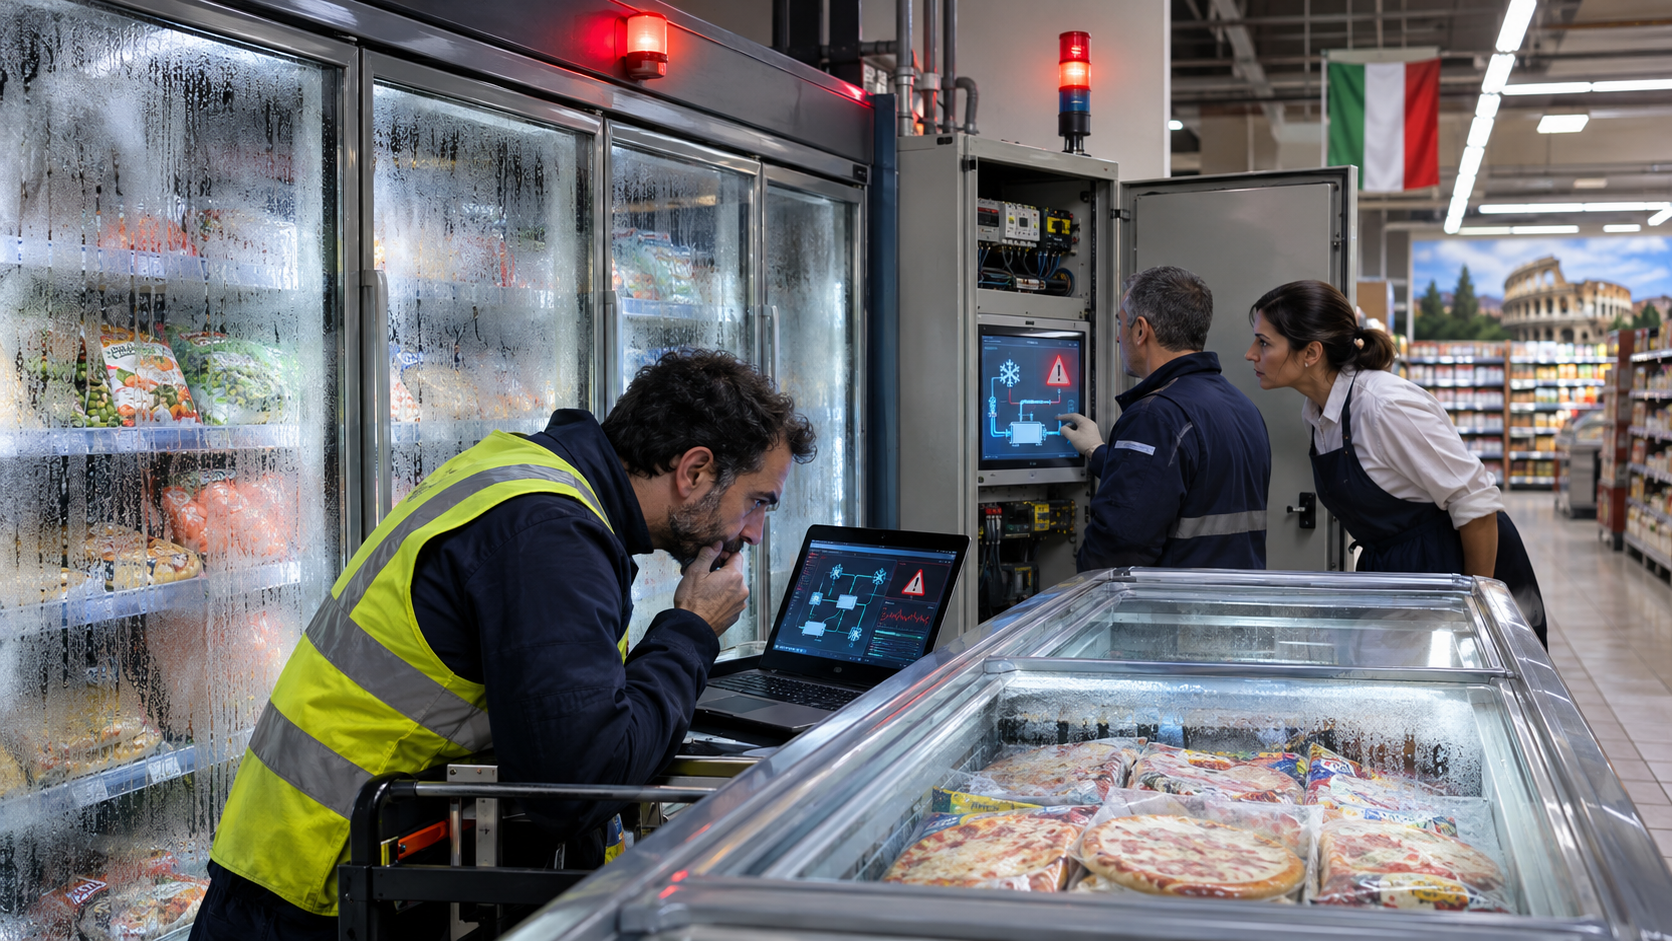
Un attacco hacker ai supermercati italiani ha preso di mira i sistemi informatici che controllano la temperatura dei frigoriferi e dei banchi surgelati, mettendo a rischio la conservazione degli alimenti. Il fenomeno ha interessato diversi punti vendita della grande distribuzione organizzata, con episodi segnalati soprattutto in Sicilia, ma anche in Veneto e in Emilia-Romagna. Tra le insegne coinvolte figurano Conad e alcuni supermercati in franchising del gruppo Arena, che opera con i marchi Decò e SuperConveniente. La vicenda ha fatto scattare le indagini della Polizia Postale e ha richiamato l’attenzione del governo, con una riunione dedicata alla cybersicurezza e il coinvolgimento dell’Agenzia per la Cybersicurezza Nazionale. Nonostante la gravità delle violazioni informatiche, Palazzo Chigi ha precisato che l’impatto degli attacchi in Italia è stato limitato e che non sono emersi rischi per la salute dei consumatori legati allo scongelamento degli alimenti.
Attacco hacker ai supermercati Conad: colpiti cinque negozi tra Sicilia e Veneto
Uno degli aggiornamenti più significativi riguarda Conad, che ha confermato attacchi informatici in cinque punti vendita distribuiti tra Sicilia e Veneto. In particolare, tre supermercati coinvolti si trovano a Catania, Messina e Palermo, mentre altri due sono situati in Veneto. Gli episodi hanno interessato i sistemi di refrigerazione dei banchi surgelati, con l’obiettivo di alterare le temperature necessarie alla corretta conservazione dei prodotti.
Dal servizio nazionale di relazioni esterne di Conad è arrivata la conferma dell’accaduto: “Su 3.300 negozi in Italia gli attacchi hacker si sono verificati in due punti vendita in Veneto e tre in Sicilia, a Catania, Messina e Palermo. Gli episodi sono stati immediatamente denunciati alla polizia postale dei territori colpiti”. L’intervento dei tecnici informatici ha consentito di contenere le conseguenze del cyberattacco e di evitare perdite significative di prodotti alimentari. La società ha infatti spiegato: “Per fortuna siamo intervenuti in tempo e non abbiamo subito gravi perdite di merce. Al momento è impossibile quantificare i danni, ma non abbiamo buttato nulla grazie agli interventi tempestivi dei tecnici informatici per arginare il problema”.
Secondo quanto emerso, l’attacco si sarebbe verificato intorno alle 4 del mattino di lunedì 2 novembre, prendendo di mira i sistemi di monitoraggio delle temperature dei banchi surgelati. La manipolazione informatica ha provocato un innalzamento delle temperature negli ambienti destinati alla conservazione della merce, creando condizioni potenzialmente in grado di comprometterne l’integrità.
Cyberattacco in Sicilia, circa 20 supermercati coinvolti: come sono entrati gli hacker nei frigoriferi
Il fenomeno risulta particolarmente esteso in Sicilia, dove sarebbero circa 20 i punti vendita coinvolti negli attacchi informatici. A fornire il quadro è stato Giovanni Arena, delegato responsabile di Federdistribuzione per la Sicilia e amministratore delegato del gruppo Arena, che ha spiegato le modalità attraverso cui sarebbero state compromesse le apparecchiature di refrigerazione. “Attraverso i call center, che si occupano del sistema di telegestione e monitoraggio degli impianti di refrigerazione, sono riusciti ad accedere ai parametri di controllo modificando le temperature di conservazione degli alimenti. Il comune denominatore è stato l’accesso diretto tramite gli IP dei frigoriferi”, ha dichiarato Arena.
Gli hacker sarebbero quindi riusciti a intervenire sui sistemi di controllo remoto dei frigoriferi, modificando i parametri utilizzati per mantenere gli alimenti alle temperature previste. Una modalità che dimostra come un’aggressione informatica possa produrre conseguenze anche sulle apparecchiature fisiche di un supermercato, senza necessariamente compromettere i tradizionali sistemi di pagamento o le casse.
Arena ha evidenziato la diffusione degli episodi in diverse realtà commerciali siciliane, soprattutto tra le province di Catania, Ragusa e Palermo: “È successo in maniera diffusa in diverse realtà della grande distribuzione organizzata siciliana e al momento abbiamo notizia di circa 20 punti vendita coinvolti. Molti gruppi non sono stati violati perché dotati di sistemi di sicurezza avanzati e aggiornati”. Il dato dei circa 20 supermercati riguarda le segnalazioni complessive riferite da Federdistribuzione in Sicilia e non deve essere confuso con i cinque punti vendita Conad che la cooperativa ha confermato a livello nazionale.
Coinvolti anche supermercati Decò e SuperConveniente: la situazione del gruppo Arena
Tra le realtà interessate figurano anche alcuni punti vendita collegati al gruppo Arena, presente in Sicilia con oltre 190 supermercati attraverso le insegne Decò e SuperConveniente. La società ha tuttavia precisato che la violazione non avrebbe interessato direttamente la propria rete aziendale, ma esclusivamente tre esercizi commerciali appartenenti al circuito del franchising.
“Come gruppo non siamo stati interessati direttamente poiché la violazione ha riguardato tre punti vendita appartenenti al canale del nostro franchising, gestiti da singoli operatori che non hanno seguito i protocolli di sicurezza previsti”, ha spiegato Giovanni Arena. La distinzione evidenzia l’importanza dei protocolli di sicurezza informatica e dell’aggiornamento dei sistemi utilizzati per la gestione degli impianti. Secondo quanto riferito dal rappresentante di Federdistribuzione, infatti, diverse aziende non sarebbero state violate proprio grazie alla presenza di strumenti di protezione avanzati e aggiornati.
Polizia Postale al lavoro sugli attacchi hacker: “indagini anche in Emilia-Romagna”
Sulla vicenda è intervenuta la Polizia Postale, che ha avviato accertamenti per fare luce sulle intrusioni informatiche che hanno interessato i supermercati italiani. Secondo le informazioni diffuse nella giornata di martedì 3 novembre, le indagini riguardano inizialmente due episodi segnalati in Sicilia ed Emilia-Romagna, mentre Conad ha confermato di aver denunciato alle autorità competenti le violazioni registrate nei propri punti vendita.
Gli investigatori dovranno chiarire la dinamica delle intrusioni, individuare eventuali responsabilità e verificare le modalità attraverso cui soggetti non autorizzati siano riusciti ad accedere ai sistemi di gestione delle apparecchiature. Al momento, dalle informazioni diffuse, non emergono elementi sufficienti per identificare gli autori degli attacchi o stabilire se tutti gli episodi siano riconducibili a un’unica operazione coordinata.
Governo riunito per l’emergenza cybersicurezza, Pichetto Fratin: “attivare tutte le misure necessarie”
La vicenda ha assunto anche una dimensione nazionale, richiamando l’attenzione del governo sulla sicurezza informatica delle infrastrutture commerciali. Il ministro dell’Ambiente e della Sicurezza energetica, Gilberto Pichetto Fratin, intervenendo a Rimini a margine dell’inaugurazione di Ecomondo 2026, ha riferito dell’attivazione di un confronto istituzionale per affrontare il fenomeno. “C’è stata già ieri una riunione del settore cybersicurezza sotto la guida del sottosegretario Mantovano con la presenza del ministro dell’Interno e la Presidente del Consiglio. Si tratta di attivare tutte le misure che sono necessarie, utilizzando quelle che sono anche le nostre conoscenze tecnologiche, le più moderne tecnologie, che ci permettono di riuscire a contrastare questa nuova forma di terrorismo”, ha dichiarato il ministro.
Alla domanda se fosse moderatamente tranquillo rispetto alla situazione, Pichetto Fratin ha risposto: “Non conta il mio stato d’animo: conta cosa riusciamo a fare. Il mio stato d’animo è un dibattito collaterale che non serve a molto al paese”. Le dichiarazioni confermano l’attenzione delle istituzioni verso un fenomeno che coinvolge sistemi digitali utilizzati quotidianamente da attività commerciali e operatori della distribuzione alimentare.
Palazzo Chigi rassicura: “nessun allarme per la salute dei consumatori”
A chiarire gli effettivi rischi legati agli attacchi hacker ai supermercati è intervenuta direttamente Palazzo Chigi, dopo una riunione del sottosegretario Alfredo Mantovano con il ministro Francesco Lollobrigida, i vertici dei servizi e dell’Agenzia per la Cybersicurezza Nazionale (ACN). Secondo la comunicazione ufficiale, gli attacchi informatici hanno avuto in Italia un “impatto limitato” e “non è emerso alcun caso di rischio per la salute dei cittadini riconducibile a fenomeni di scongelamento”.
Il governo ha inoltre spiegato che ogni eventuale anomalia viene segnalata dall’ACN ai NAS dei Carabinieri, così da consentire interventi tempestivi qualora emergano criticità nella conservazione degli alimenti. L’Agenzia per la Cybersicurezza Nazionale sta inoltre incontrando i rappresentanti delle categorie interessate e gli amministratori dei principali operatori del settore, con l’obiettivo di approfondire le problematiche emerse e rafforzare le attività di prevenzione. “Non sussiste quindi alcun allarme”, ha sottolineato Palazzo Chigi, precisando tuttavia che “permane la massima attenzione da parte di tutti i soggetti istituzionali competenti”.
Attacchi informatici in aumento, Zangrillo: “investimenti nella cybersecurity e nella formazione”
Il tema della cybersicurezza in Italia è stato affrontato anche dal ministro per la Pubblica amministrazione Paolo Zangrillo, intervenuto a Milano a margine della manifestazione Orientatalenti a Mind. Pur riferendosi nello specifico ai rischi informatici per la pubblica amministrazione, il ministro ha richiamato l’attenzione sulla crescente diffusione delle aggressioni digitali e sulla necessità di rafforzare le difese.
“Tranquilli mai, però siamo vigili, siamo attenti, sapendo che all’esterno esiste un mondo che effettivamente può comportare dei rischi anche sulla tutela e sulla riservatezza dei nostri dati”, ha affermato Zangrillo.
Il ministro ha ricordato gli episodi verificatisi in passato e gli investimenti avviati per migliorare la capacità di risposta delle amministrazioni pubbliche: “Noi qualche attacco nel recente passato lo abbiamo avuto, siamo riusciti a controllare la situazione in maniera abbastanza virtuosa. È chiaro che questi attacchi si moltiplicano, ma la pubblica amministrazione si sta attrezzando, sta facendo degli investimenti molto importanti dal punto di vista della cyber security e quando parlo di investimenti non mi riferisco soltanto alla parte impiantistica, ma anche alla parte delle competenze, cioè stiamo cercando di formare le nostre persone ad un uso corretto degli strumenti informatici per evitare che siano facilmente aggrediti”.
Gli attacchi ai supermercati rappresentano così un caso concreto dei rischi associati alla crescente digitalizzazione delle attività economiche. Frigoriferi industriali, sistemi di monitoraggio remoto e impianti di conservazione alimentare sono oggi collegati a infrastrutture informatiche che richiedono adeguati livelli di protezione. Il fatto che una violazione digitale possa alterare le temperature di conservazione dei prodotti dimostra quanto la sicurezza informatica sia diventata rilevante anche per la continuità operativa della distribuzione alimentare.
Per il momento, il quadro tracciato dalle aziende e dalle istituzioni indica danni contenuti e nessun rischio sanitario accertato. Resta però aperta la questione della vulnerabilità degli impianti collegati alla rete, mentre proseguono gli accertamenti della Polizia Postale per ricostruire gli episodi e individuare i responsabili.